Zarządzanie logami w Elasticsearch i Kibanie
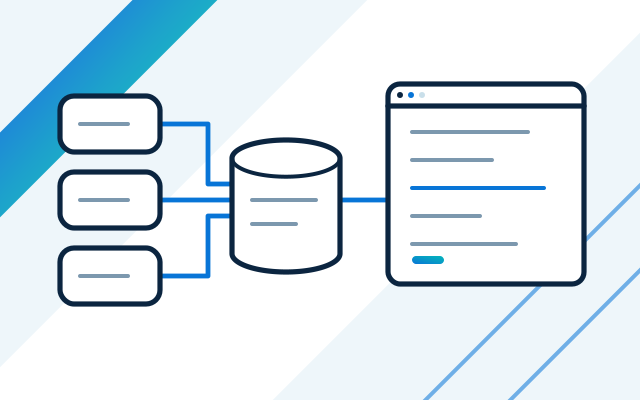
Zbieramy logi z aplikacji, serwerów, maszyn wirtualnych, urządzeń sieciowych i chmur do Elasticsearch, przez Elastic Agent, Beats i Logstash. Przeszukujesz je i analizujesz w Kibanie, a przechowujesz tak długo, jak wymaga tego firma lub przepisy. Platformę wdrażamy i utrzymujemy.
Z czym zgłaszają się do nas firmy
-
Logi są na każdym serwerze osobno
Szukanie przyczyny błędu wymaga logowania na kilka maszyn i czytania plików. Centralizujemy logi, więc wystarczy jedno wyszukiwanie.
-
Logi znikają, zanim są potrzebne
Rotacja kasuje stare pliki, a audyt albo śledztwo wymaga danych sprzed miesięcy. Ustalamy retencję zgodną z potrzebami i przepisami.
-
Format logów zmienia się z systemu na system
Każda aplikacja i urządzenie loguje inaczej. Normalizujemy zdarzenia, żeby dało się je porównywać i przeszukiwać.
-
Platforma logów kosztuje za dużo
Ilość danych rośnie, a rachunek razem z nią. Dobieramy poziomy przechowywania i filtrujemy to, czego nie trzeba trzymać.
Logi to zapis tego, co robią systemy. Zwykle powstają w dziesiątkach miejsc i w różnych formatach, więc korzystamy z nich dopiero wtedy, gdy coś się zepsuje. Centralizacja zmienia to w narzędzie pracy: wyszukujesz zdarzenia ze wszystkich źródeł w jednym miejscu i porównujesz je w czasie.
Logi zasilają też monitoring infrastruktury i aplikacji, dashboardy w Kibanie i Grafanie oraz SIEM, który wykorzystuje je do wykrywania zagrożeń.
Jak wyceniamy
Cenę ustalamy po inwentaryzacji źródeł. Zależy od liczby źródeł logów, dziennej ilości danych, czasu przechowywania, modelu wdrożenia i zakresu utrzymania oraz dyżuru.
Co robimy
- Zbieramy logi aplikacji, systemów operacyjnych i usług
- Zbieramy logi z AWS, Azure i Google Cloud
- Zbieramy logi urządzeń sieciowych: routerów, przełączników, firewalli i load balancerów
- Zbieramy logi maszyn wirtualnych i hypervisorów
- Zbieramy logi sprzętowe z IPMI
- Normalizujemy i wzbogacamy zdarzenia, żeby dało się je przeszukiwać
- Ustalamy retencję i poziomy przechowywania danych
- Budujemy wyszukiwania, dashboardy i alerty oparte na logach
- Utrzymujemy platformę i pełnimy dyżur w zakresie z umowy
Dla kogo
- Masz logi rozproszone po serwerach, chmurach i urządzeniach
- Potrzebujesz przechowywać logi do audytu, analizy incydentów lub zgodności z przepisami
- Szukasz przyczyn błędów zbyt długo, bo trzeba przeglądać wiele źródeł
- Chcesz obniżyć koszt platformy logów bez utraty potrzebnych danych
Jedno miejsce na logi z całej firmy
Logi z aplikacji, chmur, sieci, maszyn wirtualnych i sprzętu trafiają do jednej platformy. W Kibanie wyszukujesz zdarzenia ze wszystkich źródeł naraz i porównujesz je w czasie.
- Aplikacje i systemy operacyjne
- AWS, Azure i Google Cloud
- Routery, przełączniki, firewalle i load balancery
- Maszyny wirtualne, hypervisory i sprzęt (IPMI)
Retencja bez przepłacania
Nie wszystkie logi trzeba trzymać tak samo. Świeże dane są szybko dostępne, starsze lądują na tańszych nośnikach, a to, czego nie trzeba, filtrujemy u źródła. Okres przechowywania ustalamy z Tobą.
- Poziomy przechowywania danych
- Filtrowanie zbędnych zdarzeń
- Okresy zgodne z potrzebami audytu
Jak pracujemy
- 1
Inwentaryzacja źródeł
Spisujemy, skąd pochodzą logi, w jakim formacie i jak długo trzeba je trzymać.
- 2
Architektura
Dobieramy agentów (Elastic Agent, Beats, Logstash), model wdrożenia i wielkość klastra.
- 3
Wdrożenie
Uruchamiamy zbieranie logów, normalizację, wyszukiwania i alerty.
- 4
Utrzymanie i dyżur
Pilnujemy wydajności klastra, kosztów i retencji oraz reagujemy na zdarzenia w zakresie z umowy.
Doświadczenie
- Relipoint jest oficjalnym partnerem Elastic, a zespół ma akredytacje producenta w obszarach Observability i Security.
Najczęstsze pytania
Jak długo można przechowywać logi?
Tak długo, jak ustalimy. Okres zależy od potrzeb firmy, wymagań audytu i budżetu. Starsze dane przenosimy na tańsze nośniki, żeby koszt nie rósł liniowo.
Czy logi zbieracie z naszych urządzeń sieciowych?
Tak. Zbieramy logi z routerów, przełączników, firewalli i load balancerów oraz z maszyn wirtualnych i hypervisorów. Zdarzenia normalizujemy w platformie, żeby dało się je porównywać.
Czy możemy zostać przy dotychczasowej platformie logów?
Tak. Pracujemy też z Grafana Loki i Splunk. Jeśli jednak obecne rozwiązanie jest zbyt drogie, opisujemy migrację w usłudze migracji monitoringu.
Czy logi mogą służyć do wykrywania zagrożeń?
Tak. Te same dane zasilają system SIEM, który korelacją i regułami wykrywa podejrzane zdarzenia. Opisujemy to na stronie SIEM i bezpieczeństwa.
Zobacz także
-
Monitoring infrastruktury IT na Elastic
Serwery, sieć, serwerownia, sprzęt i chmury w jednym systemie monitoringu: dane, dashboardy i alerty na Elastic Stack.
-
SIEM i bezpieczeństwo IT na Elastic Security
SIEM na Elastic Security: wykrywanie zagrożeń, korelacja, alerty, automatyzacja reakcji (SOAR), EDR, raporty i zgodność.
-
Migracja na Elastic: ze Splunk, Datadog i innych platform
Migracje na Elastic Stack ze Splunk Cloud, Datadog i innych platform: audyt, przeniesienie danych, dashboardy i alerty. Grafana jako opcja.
-
Wdrożenia Elastic Stack: licencje, wdrożenie i utrzymanie
Oficjalny partner Elastic: licencje, wdrożenie, optymalizacja kosztów i wydajności klastrów, utrzymanie i dyżur.